Domain akku-aaa.de kaufen?
Wir ziehen mit dem Projekt
akku-aaa.de um.
Sind Sie am Kauf der Domain
akku-aaa.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain akku-aaa.de kaufen?
Wie viele Ladezyklen Lithium Ionen Akku?
Ein Lithium-Ionen-Akku kann in der Regel zwischen 300 und 500 Ladezyklen durchlaufen, bevor seine Leistung signifikant abnimmt. Dies bedeutet, dass der Akku etwa 2-3 Jahre lang täglich aufgeladen werden kann, bevor er ausgetauscht werden muss. Die Anzahl der Ladezyklen kann jedoch je nach Hersteller, Nutzung und Pflege des Akkus variieren. Es ist wichtig, den Akku nicht übermäßig zu entladen oder zu überladen, um seine Lebensdauer zu verlängern. Es lohnt sich auch, den Akku regelmäßig zu kalibrieren, um seine Leistung zu optimieren. **
Wie viele Ladezyklen hat ein Lithium Ionen Akku?
Ein Lithium-Ionen-Akku hat in der Regel eine Lebensdauer von etwa 300 bis 500 Ladezyklen. Das bedeutet, dass der Akku etwa 300 bis 500 Mal vollständig aufgeladen und entladen werden kann, bevor seine Leistung signifikant abnimmt. Faktoren wie die Art der Nutzung, die Lade- und Entladegeschwindigkeit sowie die Umgebungstemperatur können jedoch die Anzahl der Ladezyklen beeinflussen. Es ist wichtig, den Akku entsprechend den Herstellerempfehlungen zu pflegen, um seine Lebensdauer zu maximieren. Letztendlich ist die Anzahl der Ladezyklen ein wichtiger Faktor bei der Entscheidung für den Kauf und die Nutzung eines Lithium-Ionen-Akkus. **
Ähnliche Suchbegriffe für London-Feeds-Itself-Sachbücher
Top-Angebote
Produkte zum Begriff London-Feeds-Itself-Sachbücher:
-
Tragbare Powerstation - S2000 PRO - 1500 Wh Kapazität - 2400 W Leistung - Lithium-Ionen-Akku - Display - EU-SteckdosenDie tragbare Powerstation mit 1500 Wh und 2400 W versorgt Haushaltsgeräte, Werkzeuge und mobile Geräte zuverlässig mit Energie - ideal für Zuhause, unterwegs und als Notstromlösung. Ihre Vorteile Hohe Leistung: 2400 W Ausgangsleistung, bis 4000 W SpitzenleistungSchnelles Laden: vollständig in etwa 1,5 Stunden per NetzstromSolarfähig: bis zu 650 W Solareingang mit MPPTUSV-Funktion: automatische Umschaltung bei StromausfallViele Anschlüsse: EU-Steckdosen, USB-C und USB-ASicherer Li-Ionen-Akku: umfassende Schutzfunktionen Leistungsstarke Energieversorgung Mit 1500 Wh Kapazität und 2400 W Dauerleistung betreibt die Powerstation mehrere Geräte gleichzeitig, darunter Kühlschrank, Mikrowelle, Wasserkocher, Föhn oder Elektrowerkzeuge. Die reine Sinuswelle eignet sich auch für empfindliche Elektronik. Schnell geladen, flexibel eingesetzt Der Netzladeeingang mit bis zu 1500 W ermöglicht eine vollständige Ladung in rund 1,5 Stunden. Über Solarmodule kann die Powerstation mit maximal 650 W und int2277,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Hat der Lithium-Ionen-Akku keine Spannung?
Doch, der Lithium-Ionen-Akku hat eine Spannung. Die Nennspannung eines Lithium-Ionen-Akkus beträgt in der Regel 3,7 Volt pro Zelle. Bei einer Mehrzellenkonfiguration, wie sie in den meisten Geräten verwendet wird, ergibt sich eine höhere Gesamtspannung. **
-
Wie lautet die Spannung der Lithium-Ionen-Batterie?
Die Spannung einer Lithium-Ionen-Batterie beträgt in der Regel etwa 3,7 bis 3,8 Volt pro Zelle. Da Lithium-Ionen-Batterien aus mehreren Zellen zusammengesetzt sein können, kann die Gesamtspannung je nach Anzahl der Zellen variieren. **
-
Wie viele Ladezyklen kann eine durchschnittliche Lithium-Ionen-Batterie halten, bevor sie an Leistung verliert?
Eine durchschnittliche Lithium-Ionen-Batterie kann etwa 300-500 Ladezyklen halten, bevor sie an Leistung verliert. Dies hängt jedoch von verschiedenen Faktoren wie Temperatur, Ladestrom und Entladetiefe ab. Eine regelmäßige Pflege und schonende Nutzung können die Lebensdauer der Batterie verlängern. **
-
Welcher Akku hat mehr Ladezyklen und welcher lebt länger: Lithium-Ionen oder Lithium-Polymer?
Lithium-Polymer-Akkus haben in der Regel eine höhere Anzahl von Ladezyklen im Vergleich zu Lithium-Ionen-Akkus. Dies bedeutet, dass sie mehr Lade- und Entladezyklen durchlaufen können, bevor ihre Leistung abnimmt. In Bezug auf die Lebensdauer hängt dies jedoch von verschiedenen Faktoren ab, wie zum Beispiel der Qualität des Akkus und der Art der Verwendung. Insgesamt können beide Akkutypen eine ähnliche Lebensdauer haben, wenn sie ordnungsgemäß verwendet und gepflegt werden. **


Was sind die Auswirkungen hoher Ladezyklen auf die Lebensdauer einer Lithium-Ionen-Batterie?
Hohe Ladezyklen führen zu einer schnelleren Abnutzung der Lithium-Ionen-Batterie, da sich die Elektroden schneller abnutzen. Dies kann zu einer Verringerung der Kapazität und Leistungsfähigkeit der Batterie führen. Letztendlich verkürzen hohe Ladezyklen die Lebensdauer der Batterie insgesamt. **
Welche Kapazität hat eine AAA Batterie?
Welche Kapazität hat eine AAA Batterie? Die Kapazität einer AAA Batterie variiert je nach Hersteller und Typ. Im Allgemeinen haben AAA Alkaline-Batterien eine Kapazität von etwa 1000-1200 mAh, während AAA Lithium-Batterien eine höhere Kapazität von etwa 1200-1500 mAh haben können. Es ist wichtig zu beachten, dass die tatsächliche Kapazität einer Batterie auch von Faktoren wie Temperatur, Entladungsrate und Lagerbedingungen abhängen kann. Es ist ratsam, die spezifischen Angaben des Herstellers zu konsultieren, um die genaue Kapazität einer bestimmten AAA Batterie zu erfahren. **
Top-Angebote
Produkte zum Begriff London-Feeds-Itself-Sachbücher:
-
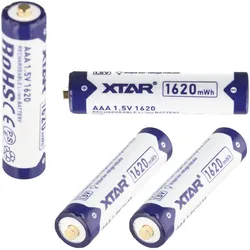
4 Stück AAA 1,5V 1620mWh typisch 1000mAh Lithium-Ionen Akku, wiederaufladbar nur mit speziellem Ladegerät4 Stück AAA 1,5V 1620mWh typisch 1000mAh Lithium-Ionen Akku, wiederaufladbar nur mit speziellem Ladegerät kurz und kompakt, die XTAR Li-Ion Akkus stellen sich vor✅ 1,5 Volt Lithium-Ionen Akkus in der Größe Micro, AAA (44mm x 10,3mm)✅ 1,5 Volt Spannung, 1000mAh Kapazität, 1620mWh Energiegehalt✅ wiederaufladbar - jedoch nur mit speziellem Ladegerät wie beispielsweise das XTAR BC4, BC8, L8, L8 Pro, L4, MX4, MX8, VX4 V2, VX2 Pro etc.!✅ kompatibel mit allen Geräten, welche auf den Betrieb mit Einwegbatterien optimiert sind✅ dank höherer Leistung leuchten viele Taschenlampen oder Lichterketten heller oder Motoren (Spielzeug, Küchengerät) schneller als mit NiMH-Akkus✅ ideal geeignet für Wildkameras, Funkgeräte, Fotoequipment, Blitzgeräte, Thermostate uvm.!✅ robuste, konstante Leistung und kein Memory-EffektDas Set mit 4 wiederaufladbaren AAA Lithium-Ionen Akkus bietet Ihnen eine moderne Alternative zu herkömmlichen Einwegbatterien und klassischen NiMH-Akkus. Dank der konstanten Ausgangsspannung von 1,5 Volt eignen sich diese Micro-Akkus hervorragend für Geräte, die speziell auf den Betrieb mit Alkaline-Batterien ausgelegt sind. Während herkömmliche NiMH-Akkus lediglich zwischen 1,2 und 1,35 Volt liefern, stellen diese Lithium-Ionen Akkus dauerhaft eine stabile Spannung bereit. Dadurch profitieren zahlreiche Geräte von einer höheren und gleichmäßigeren Leistung. Gleichzeitig verlängert sich häufig die zuverlässige Betriebsdauer empfindlicher Elektronik. Außerdem bleibt die Leistung über den größten Teil der Entladung konstant erhalten. Konstante 1,5 Volt für zuverlässige Gerätefunktion Viele elektronische Geräte reagieren empfindlich auf Spannungsunterschiede. Deshalb können herkömmliche Akkus bereits nach kurzer Betriebszeit Leistungseinbußen verursachen. Mit diesen 1,5 Volt Lithium-Ionen Akkus gehört dieses Problem der Vergangenheit an. Die integrierte Elektronik sorgt während der gesamten Nutzung für eine stabile Ausgangsspannung. Dadurch arbeiten zahlreiche Geräte zuverlässiger und effizienter. Besonders bei Taschenlampen zeigt sich dieser Vorteil deutlich. Das Licht bleibt heller und verliert erst am Ende des Entladevorgangs an Intensität. Auch Motoren profitieren von der konstanten Spannung. Spielzeuge, Küchengeräte oder andere batteriebetriebene Produkte arbeiten dadurch oftmals schneller und leistungsstärker als mit klassischen NiMH-Akkus. Ideal für zahlreiche Einsatzbereiche Die leistungsstarken AAA Lithium-Ionen Akkus eignen sich für viele unterschiedliche Anwendungen. Besonders Geräte mit hohem Energiebedarf profitieren von der konstanten Spannung und der modernen Lithium-Technologie. Typische Einsatzbereiche sind unter anderem: Wildkameras, Funkgeräte, Digitalkameras Blitzgeräte, LED-Taschenlampen, Lichterketten Thermostate, Fernbedienungen, Messgeräte Spielzeuge, Küchengeräte, Elektronisches Zubehör Gerade bei Geräten mit empfindlicher Elektronik sorgt die stabile Spannung für eine gleichmäßige Funktion. Außerdem reduzieren Sie den regelmäßigen Austausch von Einwegbatterien erheblich. Leistungsstarke 1,5V Lithium-Ionen Akkus für anspruchsvolle Anwendungen Jeder Akku verfügt über eine Kapazität von typisch 1000mAh sowie einen Energiegehalt von 1620mWh. Dadurch steht ausreichend Energie für lange Einsatzzeiten zur Verfügung. Gleichzeitig überzeugt die moderne Lithium-Ionen-Technologie durch ihre hohe Effizienz. Ein weiterer Vorteil liegt im fehlenden Memory-Effekt. Sie können die Akkus jederzeit nachladen, ohne die Lebensdauer negativ zu beeinflussen. Dadurch bleiben Sie flexibel und können die Akkus unabhängig vom aktuellen Ladezustand verwenden. Unter realistischen Einsatzbedingungen sind bis zu 1000 Ladezyklen möglich. Somit profitieren Sie langfristig von niedrigen Betriebskosten und einer nachhaltigen Energieversorgung. Integrierte Unterspannungsabschaltung schützt den Akku Ein besonderes Merkmal dieser 1,5V Lithium-Ionen Akkus ist die integrierte Unterspannungsabschaltung. Viele batteriebetriebene Geräte besitzen keinen eigenen Schutz gegen Tiefentladung. Dadurch können herkömmliche Akkus dauerhaft beschädigt werden. Die integrierte Elektronik verhindert jedoch eine schädliche Tiefentladung zuverlässig. Dadurch wird der Akku automatisch geschützt und seine Lebensdauer deutlich verlängert. Gleichzeitig erhöht diese Funktion die Betriebssicherheit im täglichen Einsatz. Wiederaufladbar – ausschließlich mit geeignetem Ladegerät Diese AAA Lithium-Ionen Akkus dürfen ausschließlich mit speziell dafür entwickelten Ladegeräten geladen werden. Herkömmliche Ladegeräte für NiMH-, NiCd- oder klassische Li-Ionen Akkus sind nicht geeignet. Empfohlen werden beispielsweise folgende Ladegeräte: XTAR BC4 XTAR BC8 XTAR L8 XTAR L8 Pro XTAR L4 XTAR MX4 XTAR MX8 XTAR VX4 V2 XTAR VX2 Pro Das Laden mit ungeeigneten Ladegeräten kann die integrierte Elektronik dauerhaft beschädigen. Ebenso ist das Aufladen in Ladestationen von Funktelefonen oder Haustelefonen ausdrücklich nicht zulässig. AAA 1,5 Volt 1000mAh (1620mWh)...24,95 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
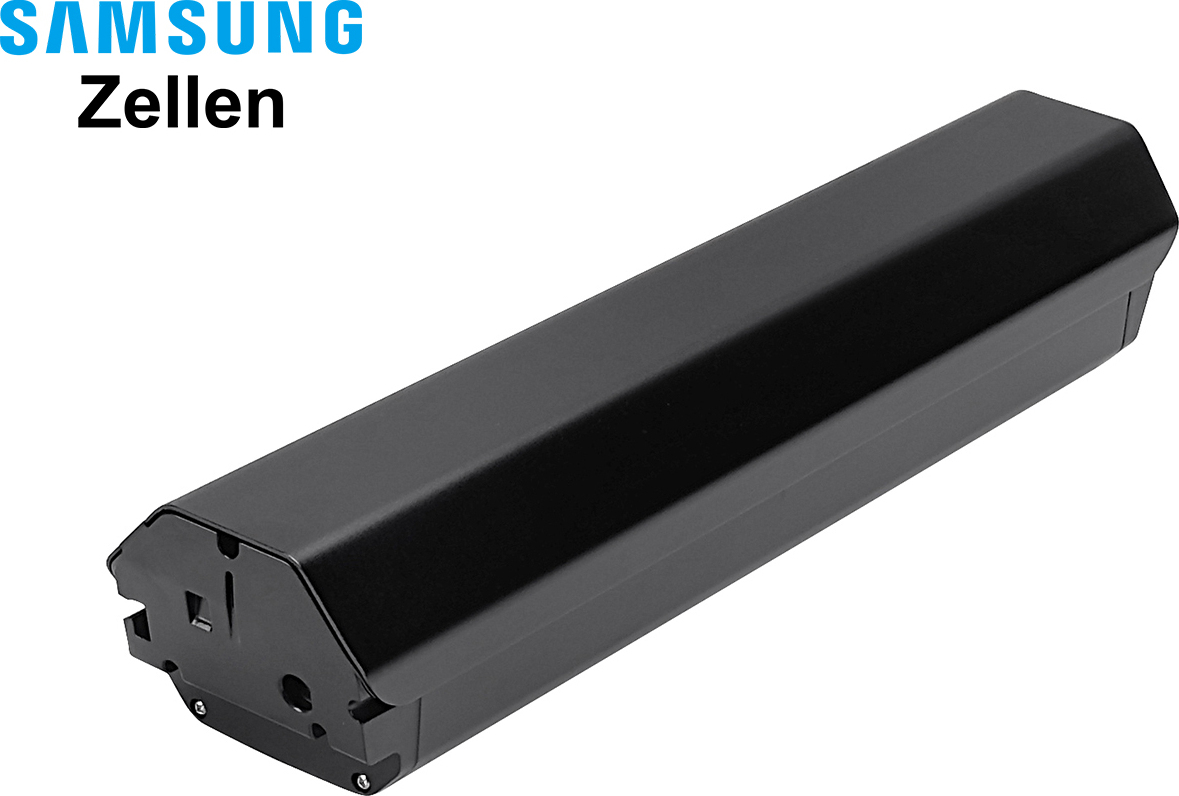
E-Bike 25Ah 900Wh 36V Pedelec Akku Batterie Lithium-Ionen Fahrradakku hohe KapazitätBatterietyp: Lithium-Ion (Li-Ion) Spannung: 36V Kapazität: 25Ah / 900Wh Farbe schwarz Zellen Marke: Samsung Gewicht: 5.1 kg Paket25Ah Li-Ionen-Akku x 1Technische Daten Kapazität: 25Ah / 900WhSpannung: 36VLadespannungsgrenze: 42,5 Vmax. Ladestrom: 2,35 A10 min Entladestrom: 18 A5 Sek. Entladestrom: 35 ADauerentladestrom: 15 ABetriebstemp. Aufladen: 0 bis 45 °CBetriebstemp. Entladung: -20 bis 60 °CBatteriefunktionenCell Balancing mit intelligentem BMS (Battery Management System) Überladung, Überentladung, Überstrom und Temperaturschutz Spritzwassergeschütztes Gehäuse Konvexe Sicherheitsrille am Batteriefach, die das Einsetzen der Batterie in eine nicht passende Batteriehalterung verhindert354,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
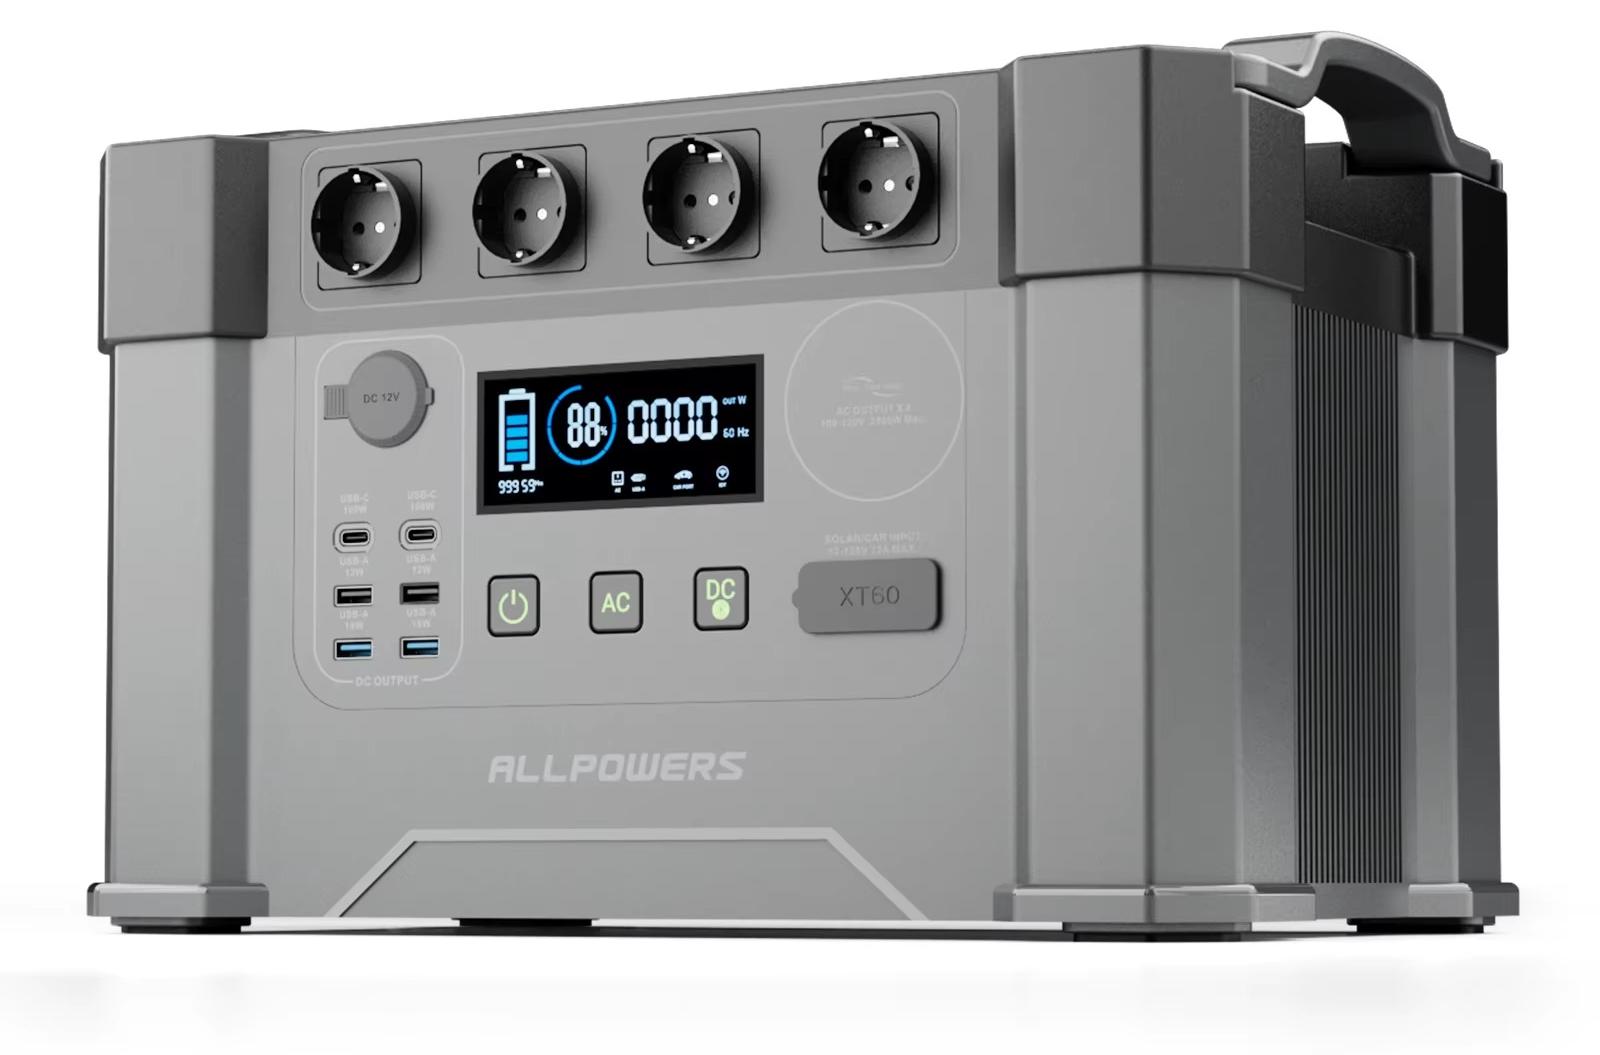
Tragbare Powerstation - S2000 PRO - 1500 Wh Kapazität - 2400 W Leistung - Lithium-Ionen-Akku - Display - EU-SteckdosenDie tragbare Powerstation mit 1500 Wh und 2400 W versorgt Haushaltsgeräte, Werkzeuge und mobile Geräte zuverlässig mit Energie - ideal für Zuhause, unterwegs und als Notstromlösung. Ihre Vorteile Hohe Leistung: 2400 W Ausgangsleistung, bis 4000 W SpitzenleistungSchnelles Laden: vollständig in etwa 1,5 Stunden per NetzstromSolarfähig: bis zu 650 W Solareingang mit MPPTUSV-Funktion: automatische Umschaltung bei StromausfallViele Anschlüsse: EU-Steckdosen, USB-C und USB-ASicherer Li-Ionen-Akku: umfassende Schutzfunktionen Leistungsstarke Energieversorgung Mit 1500 Wh Kapazität und 2400 W Dauerleistung betreibt die Powerstation mehrere Geräte gleichzeitig, darunter Kühlschrank, Mikrowelle, Wasserkocher, Föhn oder Elektrowerkzeuge. Die reine Sinuswelle eignet sich auch für empfindliche Elektronik. Schnell geladen, flexibel eingesetzt Der Netzladeeingang mit bis zu 1500 W ermöglicht eine vollständige Ladung in rund 1,5 Stunden. Über Solarmodule kann die Powerstation mit maximal 650 W und int2277,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Ladezyklen Lithium Ionen Akku?
Ein Lithium-Ionen-Akku kann in der Regel zwischen 300 und 500 Ladezyklen durchlaufen, bevor seine Leistung signifikant abnimmt. Dies bedeutet, dass der Akku etwa 2-3 Jahre lang täglich aufgeladen werden kann, bevor er ausgetauscht werden muss. Die Anzahl der Ladezyklen kann jedoch je nach Hersteller, Nutzung und Pflege des Akkus variieren. Es ist wichtig, den Akku nicht übermäßig zu entladen oder zu überladen, um seine Lebensdauer zu verlängern. Es lohnt sich auch, den Akku regelmäßig zu kalibrieren, um seine Leistung zu optimieren. **
-
Wie viele Ladezyklen hat ein Lithium Ionen Akku?
Ein Lithium-Ionen-Akku hat in der Regel eine Lebensdauer von etwa 300 bis 500 Ladezyklen. Das bedeutet, dass der Akku etwa 300 bis 500 Mal vollständig aufgeladen und entladen werden kann, bevor seine Leistung signifikant abnimmt. Faktoren wie die Art der Nutzung, die Lade- und Entladegeschwindigkeit sowie die Umgebungstemperatur können jedoch die Anzahl der Ladezyklen beeinflussen. Es ist wichtig, den Akku entsprechend den Herstellerempfehlungen zu pflegen, um seine Lebensdauer zu maximieren. Letztendlich ist die Anzahl der Ladezyklen ein wichtiger Faktor bei der Entscheidung für den Kauf und die Nutzung eines Lithium-Ionen-Akkus. **
-
Hat der Lithium-Ionen-Akku keine Spannung?
Doch, der Lithium-Ionen-Akku hat eine Spannung. Die Nennspannung eines Lithium-Ionen-Akkus beträgt in der Regel 3,7 Volt pro Zelle. Bei einer Mehrzellenkonfiguration, wie sie in den meisten Geräten verwendet wird, ergibt sich eine höhere Gesamtspannung. **
-
Wie lautet die Spannung der Lithium-Ionen-Batterie?
Die Spannung einer Lithium-Ionen-Batterie beträgt in der Regel etwa 3,7 bis 3,8 Volt pro Zelle. Da Lithium-Ionen-Batterien aus mehreren Zellen zusammengesetzt sein können, kann die Gesamtspannung je nach Anzahl der Zellen variieren. **
Ähnliche Suchbegriffe für London-Feeds-Itself-Sachbücher
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Ladezyklen kann eine durchschnittliche Lithium-Ionen-Batterie halten, bevor sie an Leistung verliert?
Eine durchschnittliche Lithium-Ionen-Batterie kann etwa 300-500 Ladezyklen halten, bevor sie an Leistung verliert. Dies hängt jedoch von verschiedenen Faktoren wie Temperatur, Ladestrom und Entladetiefe ab. Eine regelmäßige Pflege und schonende Nutzung können die Lebensdauer der Batterie verlängern. **
-
Welcher Akku hat mehr Ladezyklen und welcher lebt länger: Lithium-Ionen oder Lithium-Polymer?
Lithium-Polymer-Akkus haben in der Regel eine höhere Anzahl von Ladezyklen im Vergleich zu Lithium-Ionen-Akkus. Dies bedeutet, dass sie mehr Lade- und Entladezyklen durchlaufen können, bevor ihre Leistung abnimmt. In Bezug auf die Lebensdauer hängt dies jedoch von verschiedenen Faktoren ab, wie zum Beispiel der Qualität des Akkus und der Art der Verwendung. Insgesamt können beide Akkutypen eine ähnliche Lebensdauer haben, wenn sie ordnungsgemäß verwendet und gepflegt werden. **
-
Was sind die Auswirkungen hoher Ladezyklen auf die Lebensdauer einer Lithium-Ionen-Batterie?
Hohe Ladezyklen führen zu einer schnelleren Abnutzung der Lithium-Ionen-Batterie, da sich die Elektroden schneller abnutzen. Dies kann zu einer Verringerung der Kapazität und Leistungsfähigkeit der Batterie führen. Letztendlich verkürzen hohe Ladezyklen die Lebensdauer der Batterie insgesamt. **
-
Welche Kapazität hat eine AAA Batterie?
Welche Kapazität hat eine AAA Batterie? Die Kapazität einer AAA Batterie variiert je nach Hersteller und Typ. Im Allgemeinen haben AAA Alkaline-Batterien eine Kapazität von etwa 1000-1200 mAh, während AAA Lithium-Batterien eine höhere Kapazität von etwa 1200-1500 mAh haben können. Es ist wichtig zu beachten, dass die tatsächliche Kapazität einer Batterie auch von Faktoren wie Temperatur, Entladungsrate und Lagerbedingungen abhängen kann. Es ist ratsam, die spezifischen Angaben des Herstellers zu konsultieren, um die genaue Kapazität einer bestimmten AAA Batterie zu erfahren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.